• Trong thời gian này, bạn không thể tạo bài mới, đăng comment, hay tạo tài nguyên mới để diễn đàn dọn dẹp nội dung.
    Diễn đàn sẽ sớm mở trở lại, chi tiết hãy theo dõi tại Discord
MasterClaus

Server Software Cảnh báo: Fake IP thành 127.0.0.1, khả năng server bị hack

MasterClaus

DEVELOPER
SPECIALIST
SUPPORTER
23 giờ ngày 2/8/2017, do tắt fire wall quên bật lại, một đứa đã vào một trong các server con của network mình, không qua Bungeecord và IP của nó là 127.0.0.1, uuid của nó là uuid của mình (uuid spoof)
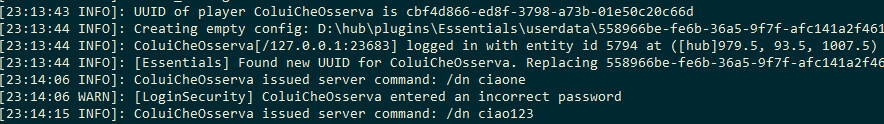
ck4b7H1.png

Rất may server mình lưu mật khẩu dựa trên uuid, chứ không phải dựa trên tên đăng nhập như Authme nên nó không làm gì được.
Nhưng sau đó nó vào server skyblock của mình cũng với IP 127.0.0.1 và cũng với uuid của mình, lần này nó không cần đăng nhập. Nhưng mình phát giác ngay sau đó và đối phó khi nó chưa kịp làm gì.
Vừa qua có vụ vietmine.com bị một tên nước ngoài vào gief làm mình chợt nhớ tới sự việc này, nhưng khi trực tiếp hỏi thì anh chủ server này lại bảo là "cho nó perm * để nó nghịch", khá khó tin, mình nghĩ anh ý nói vậy là vì sĩ diện.
Qua xem xét, với khả năng fake IP thành 127.0.0.1 thì mọi plugin chống hack bungee đều trở nên vô dụng, chỉ cần mở port thôi là server bạn có thể lên dĩa bất cứ lúc nào.
Việc bạn cần làm bây giờ là bật firewall, mà mở các port sau trong firewall: 25565, 80, 443 và một số port nào bạn cần dùng.
 
23 giờ ngày 2/8/2017, do tắt fire wall quên bật lại, một đứa đã vào một trong các server con của network mình, không qua Bungeecord và IP của nó là 127.0.0.1, uuid của nó là uuid của mình (uuid spoof)
ck4b7H1.png

Rất may server mình lưu mật khẩu dựa trên uuid, chứ không phải dựa trên tên đăng nhập như Authme nên nó không làm gì được.
Nhưng sau đó nó vào server skyblock của mình cũng với IP 127.0.0.1 và cũng với uuid của mình, lần này nó không cần đăng nhập. Nhưng mình phát giác ngay sau đó và đối phó khi nó chưa kịp làm gì.
Vừa qua có vụ vietmine.com bị một tên nước ngoài vào gief làm mình chợt nhớ tới sự việc này, nhưng khi trực tiếp hỏi thì anh chủ server này lại bảo là "cho nó perm * để nó nghịch", khá khó tin, mình nghĩ anh ý nói vậy là vì sĩ diện.
Qua xem xét, với khả năng fake IP thành 127.0.0.1 thì mọi plugin chống hack bungee đều trở nên vô dụng, chỉ cần mở port thôi là server bạn có thể lên dĩa bất cứ lúc nào.
Việc bạn cần làm bây giờ là bật firewall, mà mở các port sau trong firewall: 25565, 80, 443 và một số port nào bạn cần dùng.
Vậy AuthMe không khả năng bảo vệ server kĩ càng giống uuid spoof hả
 
23 giờ ngày 2/8/2017, do tắt fire wall quên bật lại, một đứa đã vào một trong các server con của network mình, không qua Bungeecord và IP của nó là 127.0.0.1, uuid của nó là uuid của mình (uuid spoof)
ck4b7H1.png

Rất may server mình lưu mật khẩu dựa trên uuid, chứ không phải dựa trên tên đăng nhập như Authme nên nó không làm gì được.
Nhưng sau đó nó vào server skyblock của mình cũng với IP 127.0.0.1 và cũng với uuid của mình, lần này nó không cần đăng nhập. Nhưng mình phát giác ngay sau đó và đối phó khi nó chưa kịp làm gì.
Vừa qua có vụ vietmine.com bị một tên nước ngoài vào gief làm mình chợt nhớ tới sự việc này, nhưng khi trực tiếp hỏi thì anh chủ server này lại bảo là "cho nó perm * để nó nghịch", khá khó tin, mình nghĩ anh ý nói vậy là vì sĩ diện.
Qua xem xét, với khả năng fake IP thành 127.0.0.1 thì mọi plugin chống hack bungee đều trở nên vô dụng, chỉ cần mở port thôi là server bạn có thể lên dĩa bất cứ lúc nào.
Việc bạn cần làm bây giờ là bật firewall, mà mở các port sau trong firewall: 25565, 80, 443 và một số port nào bạn cần dùng.
ủa vậy là phải chặn port trong firewall hay allow trong firewall chưa hiểu khúc cuối lắm
 
Cài plugin opsecurity thì có cl nó đòi hack ý :)) Dù vô dc ạc ad ko qua login bugee các kiểu thì vô nó làm được gì ngoài ngồi chat :v
link cho ae cần: https://minecraftvn.net/forum/resources/opsecurity.340/ anti "Hack op" hữu hiệu :blah:
Vậy nó vào acc mem phá thì sao bác :))
*****Nội dung được bổ sung thêm*****
23 giờ ngày 2/8/2017, do tắt fire wall quên bật lại, một đứa đã vào một trong các server con của network mình, không qua Bungeecord và IP của nó là 127.0.0.1, uuid của nó là uuid của mình (uuid spoof)
ck4b7H1.png

Rất may server mình lưu mật khẩu dựa trên uuid, chứ không phải dựa trên tên đăng nhập như Authme nên nó không làm gì được.
Nhưng sau đó nó vào server skyblock của mình cũng với IP 127.0.0.1 và cũng với uuid của mình, lần này nó không cần đăng nhập. Nhưng mình phát giác ngay sau đó và đối phó khi nó chưa kịp làm gì.
Vừa qua có vụ vietmine.com bị một tên nước ngoài vào gief làm mình chợt nhớ tới sự việc này, nhưng khi trực tiếp hỏi thì anh chủ server này lại bảo là "cho nó perm * để nó nghịch", khá khó tin, mình nghĩ anh ý nói vậy là vì sĩ diện.
Qua xem xét, với khả năng fake IP thành 127.0.0.1 thì mọi plugin chống hack bungee đều trở nên vô dụng, chỉ cần mở port thôi là server bạn có thể lên dĩa bất cứ lúc nào.
Việc bạn cần làm bây giờ là bật firewall, mà mở các port sau trong firewall: 25565, 80, 443 và một số port nào bạn cần dùng.
Một số port vps bật sẵn có cần tắt hết ko.
 
bạn chỉ cần biết ip và port của server con.
tất cả những gì cần làm là setup 1 bungee khác trên máy, config bật ipforward và thêm 1 server dẫn tới ip và port kia.
sau đó vào bungee kia là có thể vào thẳng được server con mà không cần thông qua server hub/lobby để đăng nhập authme. vì bungee đặt trên cùng 1 máy nên khi vào nó sẽ nhận ip là 127.0.0.1 tức localhost và forward ip đó sang spigot nên mới thành "fake ip" thế kia.
khá phổ thông và dễ thực hiện
cách chặn thì như trên, chỉ cần chặn port server con là xong
 
Nội dung tương tự Xem nhiều nhất Xem thêm

Thống kê nội dung

Tạo
MasterClaus,
Trả lời lần cuối từ
Heahaidu,
Trả lời
39
Lượt xem
7,557
Quay lại
Trên cùng